Une entreprise du secteur BTP perd l’intégralité de ses plans techniques, de sa comptabilité et de sa base clients suite à une attaque par rançongiciel. Les équipes découvrent alors que leurs sauvegardes, pourtant configurées, n’ont pas fonctionné depuis plusieurs semaines. Ce scénario, loin d’être isolé, touche chaque année des centaines de PME françaises qui sous-estiment l’importance d’une stratégie de sauvegarde véritablement résiliente.
Protéger les données critiques de votre entreprise ne repose pas sur une solution unique, aussi performante soit-elle. La diversification des supports de sauvegarde, formalisée par la règle 3-2-1 (3 copies des données, sur 2 types de supports différents, avec 1 copie externalisée), constitue le socle d’une protection efficace. Cette approche, accessible même aux structures de 20 à 30 salariés sans service informatique dédié, exige avant tout de l’automatisation et des tests réguliers pour garantir sa fiabilité.
- Les PME françaises représentent 48 % des victimes de rançongiciels en 2025, selon l’ANSSI, confirmant une exposition croissante des petites structures
- La règle 3-2-1 (3 copies, 2 supports différents, 1 externalisé) constitue l’état de l’art reconnu par la CNIL pour protéger efficacement vos données
- Les supports physiques (disques externes, NAS) et le cloud sont complémentaires et non alternatifs pour couvrir l’ensemble des risques
- Automatiser les sauvegardes et tester régulièrement leur restauration garantit leur exploitabilité en cas de besoin réel
- Un système de sauvegarde adapté à une PME de 25 salariés peut être déployé avec un budget limité en privilégiant la progressivité
- Pourquoi la sauvegarde des données est-elle cruciale pour les entreprises ?
- Les principales menaces pesant sur vos données professionnelles
- Quelle stratégie de sauvegarde adopter : la règle 3-2-1
- Disques durs externes, NAS et serveurs locaux : les supports physiques
- Solutions cloud et sauvegarde à distance pour une protection optimale
- Comment automatiser et tester vos sauvegardes ?
- Mettre en place un plan de reprise d’activité efficace
Pourquoi la sauvegarde des données est-elle cruciale pour les entreprises ?
La perte de données critiques entraîne des conséquences directes sur la continuité de votre activité. Une interruption de plusieurs jours sans accès à votre comptabilité, à vos dossiers clients ou à vos plans techniques peut paralyser la production, retarder les facturations et détériorer la confiance de vos partenaires commerciaux. Les coûts indirects — perte de chiffre d’affaires, mobilisation des équipes pour reconstituer les informations, recours à des prestataires d’urgence — s’accumulent rapidement.
Sur le plan réglementaire, le RGPD (Règlement Général sur la Protection des Données) impose depuis 2018 aux entreprises françaises de sécuriser les données personnelles qu’elles collectent et traitent. Cette obligation inclut explicitement la mise en place de sauvegardes régulières et testées. Selon les recommandations officielles de la CNIL, les sauvegardes constituent un élément central de la conformité, particulièrement pour garantir la disponibilité et l’intégrité des données en cas d’incident.
48
%
des victimes de rançongiciels en France en 2025 sont des TPE, PME et ETI, contre 37 % en 2024, selon le panorama ANSSI de la cybermenace. Cette progression confirme que les petites structures sont devenues des cibles prioritaires.
Le contexte français des années 2023-2024 amplifie l’urgence de cette démarche. Les cyberattaques ciblant spécifiquement les PME se multiplient, car ces structures combinent souvent des données à forte valeur métier et des protections techniques moins sophistiquées que les grandes entreprises. Le rançongiciel (ou ransomware) constitue la menace dominante : les cybercriminels chiffrent vos fichiers et réclament une rançon pour les déverrouiller. Sans sauvegarde récente et exploitable, vous vous retrouvez face à un choix impossible entre payer sans garantie de récupération ou perdre définitivement vos données.
Le scénario typique d’une PME victime d’un ransomware révèle souvent une faille critique au moment de la restauration : les sauvegardes existent, mais elles étaient obsolètes, mal configurées, ou stockées sur un support également compromis par l’attaque. Cette situation transforme un dispositif théoriquement protecteur en simple illusion de sécurité.
La distinction entre sauvegarde et archivage mérite d’être clarifiée dès maintenant. La sauvegarde vise à créer des copies régulières de vos données actives pour permettre leur restauration rapide en cas d’incident. L’archivage, en revanche, consiste à conserver sur le long terme des documents ou fichiers que vous n’utilisez plus au quotidien, généralement pour répondre à des obligations légales ou réglementaires. Ces deux démarches se complètent mais ne poursuivent pas le même objectif opérationnel.
Les principales menaces pesant sur vos données professionnelles
Identifier précisément les risques qui pèsent sur vos données permet de comprendre pourquoi aucune solution unique ne suffit. Les menaces se répartissent en plusieurs catégories aux origines et aux modes d’action distincts, ce qui justifie la nécessité de diversifier vos protections.
Les ransomwares et cyberattaques occupent une place centrale dans le paysage actuel des risques. D’après les données Cybermalveillance.gouv.fr sur les rançongiciels, ces attaques représentent 8,1 % des demandes d’assistance tous publics en 2025, et cette proportion grimpe à 13,1 % pour les entreprises et associations. Au-delà du chiffrement de vos fichiers, certaines variantes exfiltrent vos données avant de les verrouiller, créant un risque de divulgation publique si vous refusez de payer.
Les pannes matérielles constituent une cause fréquente et inévitable à moyen terme. Un disque dur en usage professionnel intensif présente un taux de défaillance qui augmente progressivement avec l’âge et le nombre de cycles d’écriture. Lorsque votre serveur local ou votre poste principal tombe en panne, l’accès immédiat à une copie de sauvegarde sur un autre support détermine votre capacité à reprendre l’activité rapidement.
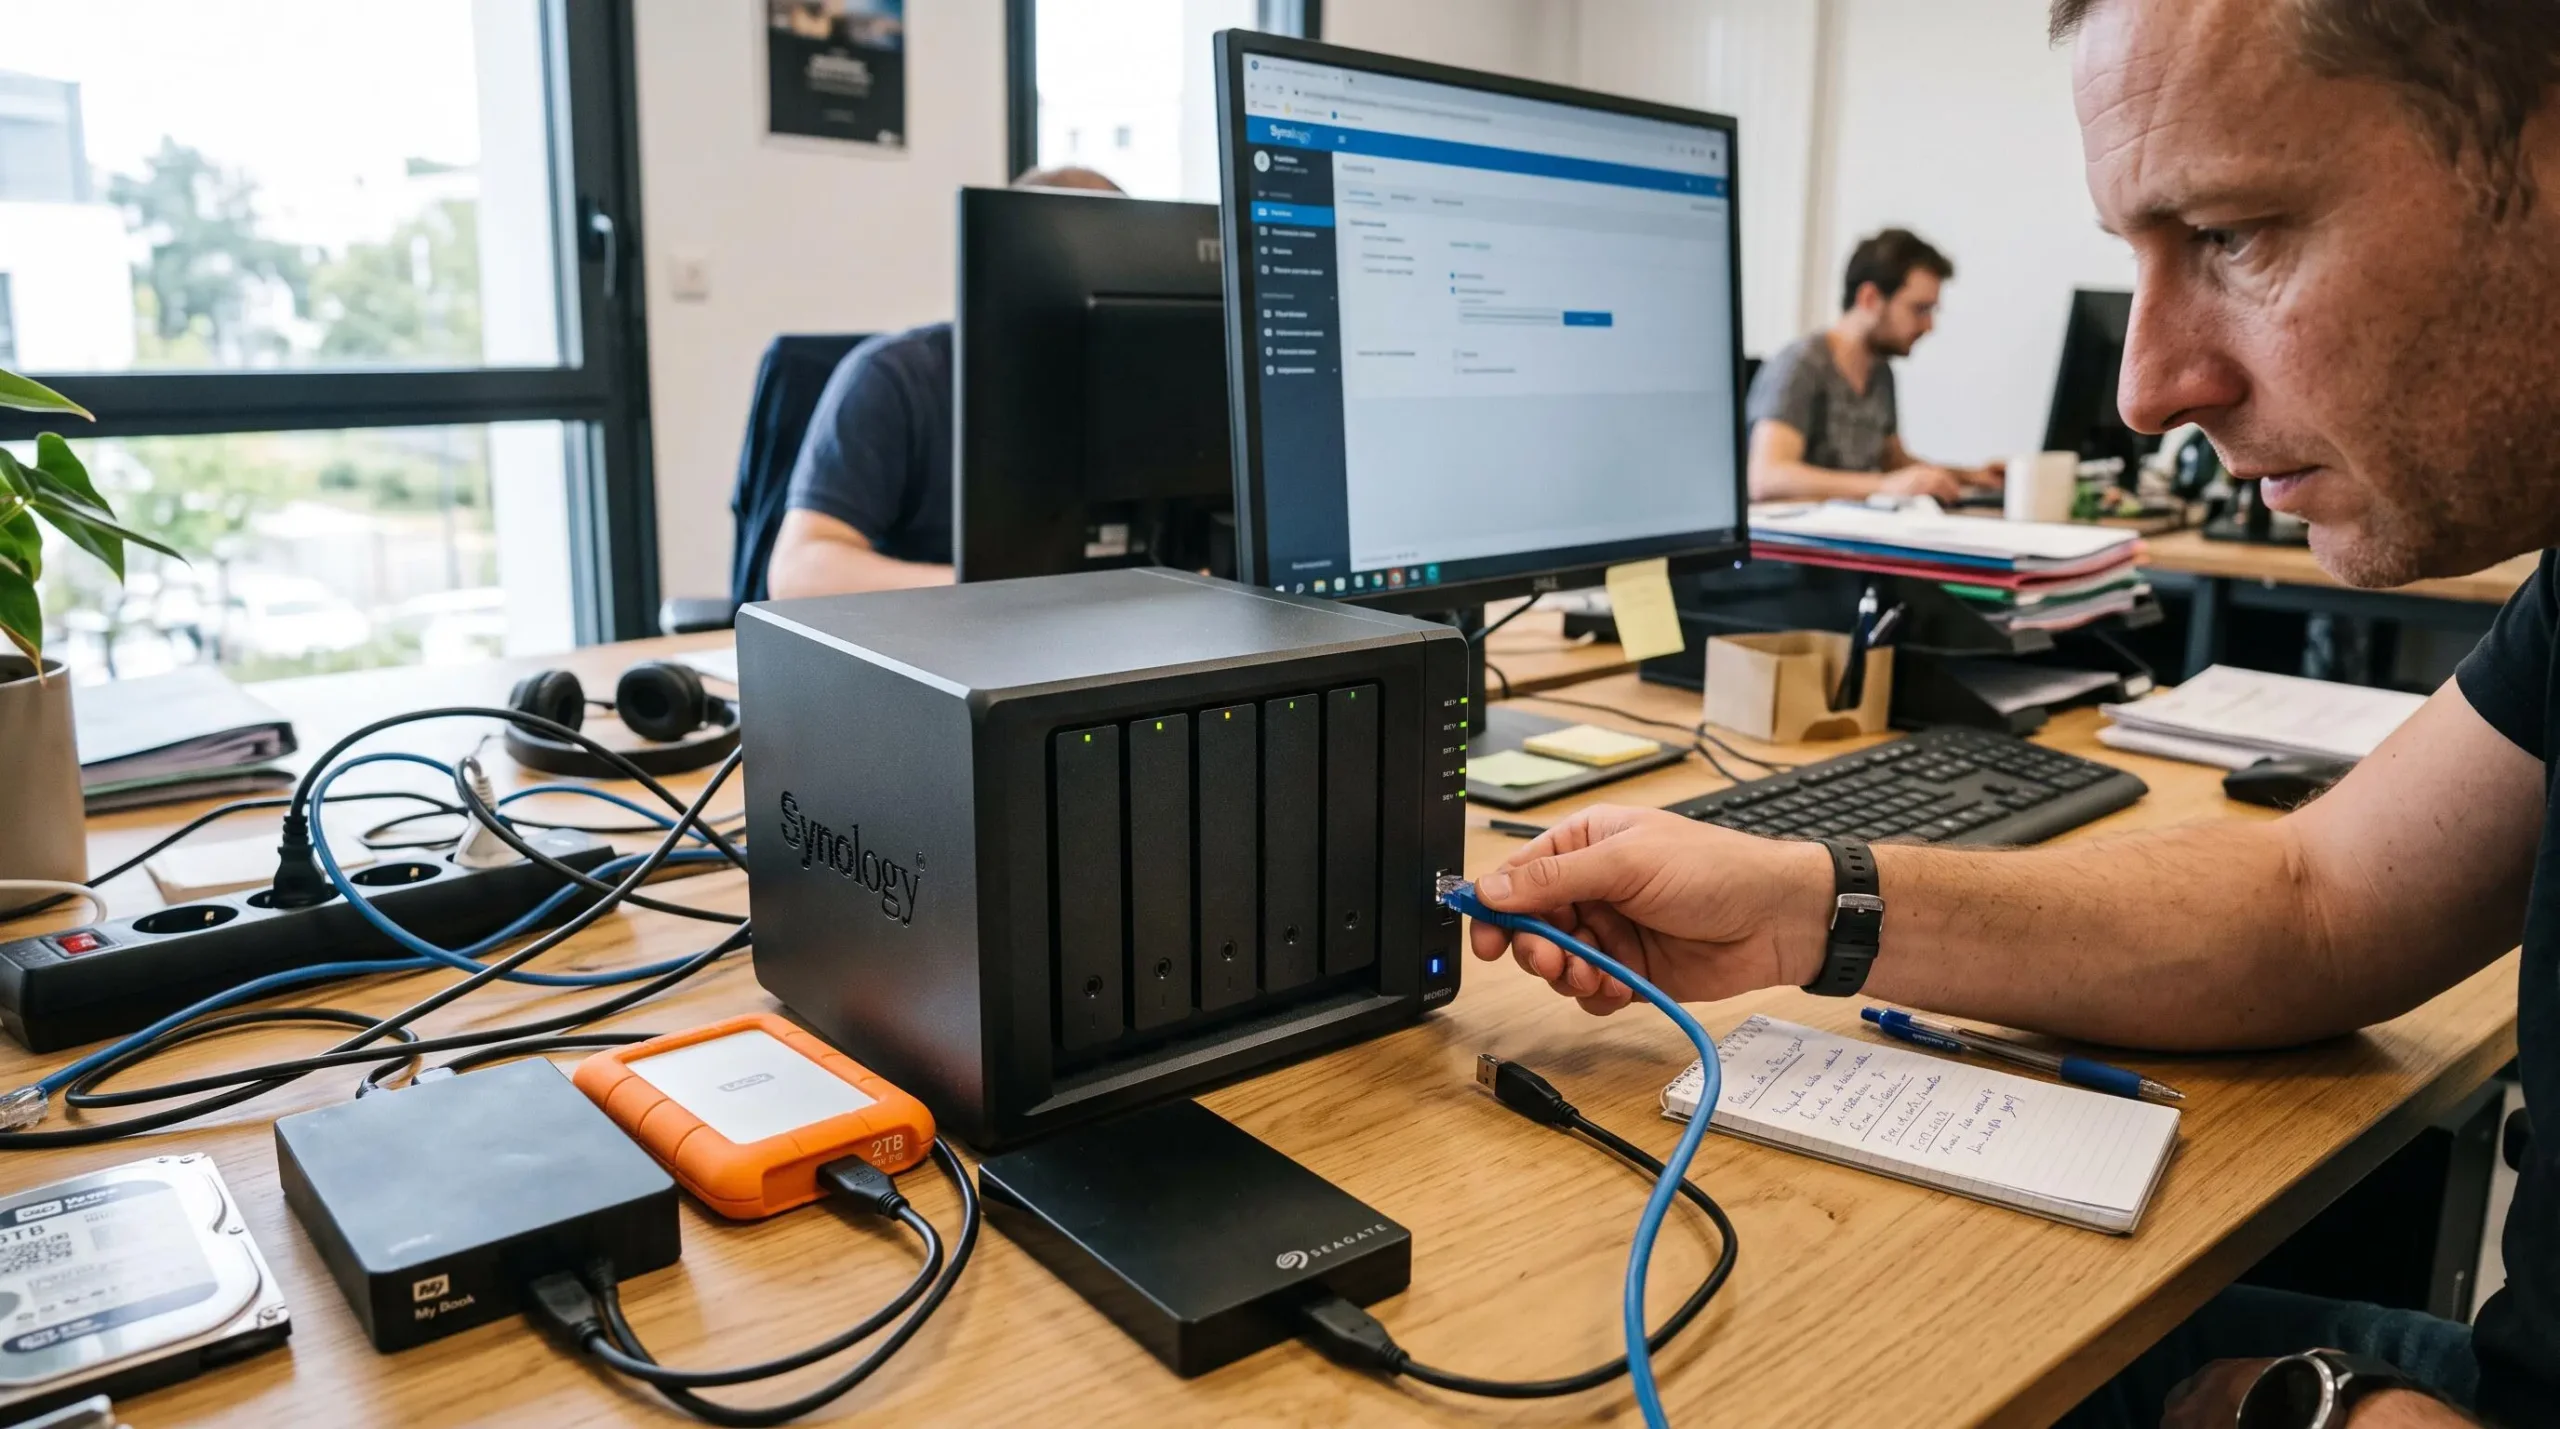
Les erreurs humaines restent sous-estimées alors qu’elles génèrent une part importante des pertes de données. La suppression accidentelle d’un dossier critique, l’écrasement d’un fichier lors d’une manipulation, ou la modification irréversible d’une base de données peuvent survenir à tout moment. L’automatisation des sauvegardes et le versionning (conservation de plusieurs états successifs d’un fichier) offrent une protection contre ces incidents du quotidien.
Les sinistres physiques — incendie, inondation, vol de matériel — affectent simultanément l’ensemble de votre infrastructure locale. Si vos sauvegardes sont stockées uniquement sur site, sur le même lieu que vos données de production, elles disparaissent en même temps. Ce risque justifie impérativement l’externalisation géographique d’au moins une copie, principe central de la règle 3-2-1 que nous détaillerons dans la section suivante.
| Type de menace | Origine | Fréquence relative | Impact sans sauvegarde | Protection adaptée |
|---|---|---|---|---|
| Ransomware | Malveillance externe | Croissante (PME ciblées) | Perte totale ou rançon | Sauvegarde externalisée hors ligne |
| Panne matérielle | Technique | Inévitable à moyen terme | Interruption prolongée | Redondance sur supports différents |
| Erreur humaine | Interne non intentionnelle | Très fréquente | Perte partielle ou corruption | Automatisation et versionning |
| Sinistre physique | Environnementale | Rare mais critique | Destruction simultanée infrastructure | Externalisation géographique obligatoire |
Cette diversité des menaces explique pourquoi la stratégie de sauvegarde doit combiner plusieurs dispositifs complémentaires. Un simple disque externe couvre la panne matérielle et l’erreur humaine, mais reste vulnérable au ransomware s’il reste connecté en permanence, et au sinistre physique s’il demeure sur site. Une sauvegarde cloud protège contre les sinistres locaux, mais dépend de votre connexion internet et peut être compromise si vos identifiants sont volés. La combinaison méthodique de ces solutions, orchestrée par un cadre de référence reconnu, transforme cette complexité apparente en système cohérent et maîtrisable.
Quelle stratégie de sauvegarde adopter : la règle 3-2-1
Face à la multiplicité des menaces et des solutions disponibles, la règle 3-2-1 s’impose comme le cadre de référence universel pour structurer votre stratégie de sauvegarde. Selon les recommandations de la CNIL, cette règle constitue l’état de l’art en matière de protection des données. Son principe repose sur trois composantes simples et mémorisables :
La règle 3-2-1 : votre boussole de sauvegarde
3 copies de vos données : l’original en production et deux sauvegardes distinctes.
2 types de supports différents : par exemple disque dur local et stockage cloud, ou serveur interne et disque externe, pour éviter qu’une défaillance technique affecte simultanément toutes les copies.
1 copie externalisée géographiquement : stockée hors de vos locaux pour résister aux sinistres physiques (incendie, inondation, vol).
Chaque composante de cette règle répond à une logique rationnelle de résilience. Les trois copies créent une redondance suffisante : si l’une est corrompue ou inaccessible temporairement, deux autres restent disponibles. La diversification des supports protège contre les défaillances techniques spécifiques à une technologie (panne d’un type de disque, suspension d’un compte cloud, corruption d’un système de fichiers). L’externalisation géographique garantit qu’un événement local, aussi grave soit-il, ne peut détruire simultanément toutes vos copies.
L’erreur récurrente consiste à croire qu’une seule sauvegarde cloud suffit. Cette approche offre certes une protection contre les pannes matérielles locales et les sinistres physiques, mais elle vous expose à d’autres risques : dépendance totale à votre connexion internet pour la restauration, vulnérabilité en cas de suspension de compte ou de défaillance du fournisseur, absence de copie locale pour une récupération rapide de fichiers ponctuels. La règle 3-2-1 impose au contraire de combiner approches physiques et dématérialisées.
- Identifiez vos données critiquesListez les fichiers et bases de données indispensables à votre activité : comptabilité, dossiers clients, plans techniques, devis et factures. Cette hiérarchisation permet de calibrer la fréquence de sauvegarde selon l’importance.
- Conservez vos données de production (copie 1)Vos fichiers actifs sur le serveur local ou les postes de travail constituent la première copie, celle que vous utilisez au quotidien.
- Mettez en place une sauvegarde locale automatisée (copie 2, support 1)Installez un NAS ou utilisez des disques durs externes avec rotation pour créer une première sauvegarde sur site, rapide à restaurer en cas de besoin ponctuel.
- Configurez une sauvegarde cloud externalisée (copie 3, support 2)Souscrivez à une solution de sauvegarde cloud avec hébergement en France ou dans l’Union européenne pour respecter le RGPD, garantissant une protection contre les sinistres locaux.
- Automatisez le processus completPlanifiez les sauvegardes pour qu’elles s’exécutent sans intervention manuelle, éliminant ainsi le risque d’oubli et la dépendance aux actions humaines.
- Testez régulièrement vos restaurationsVérifiez au moins une fois par trimestre que vous êtes capable de récupérer effectivement vos fichiers depuis chaque support de sauvegarde, seule preuve de leur fiabilité réelle.
Pour une PME de 25 salariés du secteur BTP sans service informatique dédié, l’application concrète de cette règle pourrait se traduire ainsi : données de production sur un serveur local (copie 1), sauvegarde quotidienne automatique sur un NAS à deux ou quatre baies avec disques en configuration RAID (copie 2, support physique), et sauvegarde hebdomadaire vers une solution cloud conforme RGPD avec serveurs situés en France (copie 3, support dématérialisé externalisé). Cette architecture respecte intégralement la règle 3-2-1 avec des technologies accessibles et un coût maîtrisé.
Certains contextes spécifiques nécessitant un niveau de sécurité supérieur adoptent des variantes plus exigeantes, comme la règle 3-2-1-1-0 qui ajoute une copie immuable (non modifiable) et l’exigence zéro erreur lors des tests de vérification. Ces extensions restent cependant réservées à des environnements à très forte criticité (santé, finance) et dépassent les besoins standards d’une TPE-PME.
Disques durs externes, NAS et serveurs locaux : les supports physiques
Les solutions de sauvegarde sur site constituent généralement le point d’entrée le plus accessible pour les petites structures souhaitant sécuriser leurs données. Leur principal avantage réside dans le contrôle total qu’elles offrent : vos données restent physiquement en votre possession, sans dépendance à un fournisseur externe ni abonnement récurrent. La rapidité de restauration représente un autre atout majeur, particulièrement pour récupérer rapidement un fichier ponctuel sans attendre un téléchargement depuis le cloud.
Les disques durs externes se destinent prioritairement aux TPE avec des besoins basiques ou des volumes de données limités. Leur utilisation reste simple : vous branchez le disque sur le serveur ou le poste principal, lancez la sauvegarde (manuellement ou via un logiciel dédié), puis déconnectez et rangez le support en lieu sûr. Cette déconnexion physique après chaque sauvegarde protège contre les ransomwares, qui ne peuvent chiffrer un disque non accessible au moment de l’attaque. Une pratique courante consiste à utiliser deux disques en rotation hebdomadaire, garantissant qu’au moins l’un reste hors ligne en permanence.
Pour une PME de 20 à 30 salariés, le NAS (Network Attached Storage, ou serveur de stockage en réseau) représente un palier de professionnalisation adapté. Cet équipement se connecte directement à votre réseau local et permet de planifier des sauvegardes automatiques depuis plusieurs postes ou serveurs. Les modèles à deux ou quatre baies accueillent plusieurs disques durs configurés en RAID, une technologie qui répartit les données sur plusieurs disques pour améliorer la fiabilité : si un disque tombe en panne, les données restent accessibles grâce aux autres. Cette redondance interne ne remplace cependant pas la règle 3-2-1, car elle protège uniquement contre la panne d’un disque individuel, pas contre un sinistre affectant l’ensemble du boîtier.
Pour une PME, les solutions NAS d’entrée et de milieu de gamme coûtent généralement entre 300 et 600 euros pour le boîtier seul, sans compter les disques durs. En ajoutant deux disques de 4 To, le budget total se situe souvent autour de 500 à 800 euros, un investissement qui peut rester raisonnable dans le cadre d’un budget informatique annuel de 8 000 euros. Pour compléter votre solution de sauvegarde, trouvez le disque dur externe parfait avec bruneau.fr en comparant les différentes capacités et caractéristiques disponibles afin de choisir un équipement adapté au volume de données à conserver.
La sauvegarde incrémentielle optimise l’utilisation de ces supports physiques en ne copiant, après une première sauvegarde complète, que les fichiers modifiés depuis la dernière opération. Cette approche réduit considérablement le temps nécessaire et l’espace de stockage mobilisé, rendant envisageables des sauvegardes quotidiennes même avec des volumes importants.
Sauvegarde physique : atouts et limites pour votre décision
- Contrôle direct et total de vos données sans dépendance à un tiers
- Vitesse de restauration élevée, particulièrement pour des volumes importants
- Pas d’abonnement récurrent, investissement ponctuel maîtrisé
- Possibilité de déconnexion physique protégeant contre les ransomwares
- Vulnérabilité aux sinistres locaux (incendie, inondation, vol) si stockage uniquement sur site
- Nécessité d’une gestion manuelle pour garantir la déconnexion ou l’externalisation
- Risque de panne matérielle affectant l’ensemble du support
- Ne respecte pas à elle seule la règle 3-2-1 sans complémentarité cloud
Ces limites ne disqualifient pas les supports physiques, mais confirment qu’ils doivent impérativement être complétés par une sauvegarde externalisée pour constituer une stratégie véritablement résiliente. Un NAS ou des disques externes bien gérés couvrent efficacement les pannes matérielles, les erreurs humaines et permettent une restauration rapide au quotidien. L’externalisation cloud, que nous détaillons dans la section suivante, prend le relais pour protéger contre les risques locaux que les supports physiques ne peuvent couvrir.
Solutions cloud et sauvegarde à distance pour une protection optimale
Le cloud ne constitue pas une alternative aux sauvegardes physiques, mais un complément obligatoire selon la règle 3-2-1. Son rôle spécifique consiste à garantir l’externalisation géographique : vos données sont répliquées sur des serveurs distants, situés dans des datacenters professionnels, protégés contre les sinistres locaux qui pourraient affecter vos locaux. Cette composante transforme votre stratégie de sauvegarde en véritable dispositif de résilience.
Les avantages opérationnels du cloud répondent directement aux contraintes d’une PME sans service informatique dédié. L’accessibilité à distance permet de récupérer vos données depuis n’importe quel lieu disposant d’une connexion internet, ce qui s’avère précieux si vos locaux deviennent temporairement inaccessibles. La scalabilité (capacité à ajuster facilement les volumes) vous évite de prévoir à l’avance vos besoins de stockage : vous augmentez progressivement selon l’évolution de votre activité. La maintenance technique — mises à jour, surveillance de l’infrastructure, remplacement du matériel défaillant — reste entièrement déléguée au fournisseur.
Le choix d’un fournisseur cloud exige cependant une vigilance particulière sur plusieurs critères essentiels. La localisation des données conditionne directement votre conformité au RGPD. Selon les critères de conformité RGPD établis par la CNIL, privilégiez des solutions avec hébergement en France ou dans l’Union européenne, évitant ainsi les complexités juridiques liées aux transferts de données vers des pays tiers. Le chiffrement des données, tant durant le transfert que sur les serveurs de stockage, protège contre les accès non autorisés. La réversibilité garantit votre capacité à récupérer l’intégralité de vos données dans un format exploitable si vous changez de prestataire.
Vigilance sur la conformité RGPD de votre fournisseur cloud
Vérifiez systématiquement que votre fournisseur cloud héberge vos données en France ou dans l’Union européenne, propose un chiffrement de bout en bout, et vous garantit contractuellement la réversibilité complète de vos données. Un fournisseur stockant vos informations hors UE sans garanties appropriées vous expose à des risques juridiques en cas de contrôle CNIL, particulièrement si vous traitez des données personnelles de clients ou salariés.
Les solutions cloud se déclinent en plusieurs catégories adaptées à différents profils. Les services de sauvegarde automatique dédiés (comme ceux proposés par des acteurs spécialisés en protection des données) offrent une configuration simplifiée spécifiquement conçue pour la sauvegarde professionnelle, avec restauration facilitée et versionning intégré. Les services de stockage cloud généralistes peuvent également être utilisés, mais exigent davantage de configuration manuelle et de rigueur dans l’organisation. Les solutions hybrides, combinant un équipement local (appliance ou logiciel) avec réplication cloud, automatisent l’ensemble du processus et conviennent aux structures recherchant une approche totalement intégrée.
Les tarifs des abonnements cloud pour PME varient principalement selon les volumes stockés. Pour un ordre de grandeur, comptez généralement entre 50 et 150 euros mensuels pour des capacités de 500 Go à 2 To avec sauvegarde automatique et versionning, soit un budget annuel de 600 à 1 800 euros environ. Ces montants restent compatibles avec un budget informatique global de 8 000 euros annuels, particulièrement lorsqu’ils sont mis en perspective avec le coût potentiel d’une perte de données critiques.
Les limites du cloud méritent cependant d’être équilibrées honnêtement. La dépendance à votre connexion internet affecte directement la vitesse de sauvegarde et de restauration : un débit insuffisant rallonge considérablement les opérations, particulièrement pour des volumes importants. Les coûts récurrents s’accumulent année après année, contrairement à un investissement ponctuel dans du matériel physique. La dépendance au fournisseur crée un risque, certes limité mais réel, de suspension de compte, de modification tarifaire unilatérale ou de cessation d’activité du prestataire.
Ces limites justifient à nouveau l’approche hybride prônée par la règle 3-2-1 : le cloud apporte l’externalisation indispensable, tandis que les supports physiques garantissent une restauration rapide au quotidien et une indépendance opérationnelle pour les besoins courants. Cette complémentarité, loin de compliquer votre dispositif, le rend au contraire véritablement robuste face à l’ensemble des scénarios de risque.
Comment automatiser et tester vos sauvegardes ?
Une sauvegarde manuelle, aussi rigoureuse soit-elle au départ, finit inévitablement par être oubliée, reportée ou négligée sous la pression du quotidien. L’automatisation constitue donc le principe cardinal d’un système fiable : elle élimine la dépendance aux actions humaines, garantit la régularité des copies et libère votre temps pour d’autres priorités. Configurer une planification automatique représente un investissement ponctuel qui sécurise durablement votre dispositif.
La fréquence de sauvegarde doit être calibrée selon la criticité des données concernées. Pour les fichiers essentiels à votre activité quotidienne — comptabilité en cours, dossiers clients actifs, devis et factures récents —, une sauvegarde quotidienne s’impose pour limiter la perte maximale acceptable à une journée de travail. Les données secondaires moins volatiles peuvent se contenter d’une sauvegarde hebdomadaire. Les archives stables nécessitent uniquement une copie mensuelle ou trimestrielle. Cette hiérarchisation permet d’optimiser l’utilisation de vos ressources de stockage et de bande passante sans compromettre la protection des éléments prioritaires.
La configuration technique varie selon les outils choisis. La plupart des NAS intègrent des logiciels de planification permettant de définir précisément les jours, heures et données à sauvegarder. Les solutions cloud professionnelles proposent généralement des agents logiciels à installer sur vos serveurs ou postes, qui gèrent automatiquement la sélection, le chiffrement et le transfert des fichiers selon le calendrier défini. Pour les disques externes utilisés ponctuellement, des logiciels dédiés (souvent fournis par les constructeurs ou disponibles en versions gratuites fiables) permettent de lancer la sauvegarde dès la connexion du support.
- Identifiez les emplacements contenant vos données critiquesListez les dossiers réseaux, les bases de données et les emplacements locaux hébergeant vos fichiers essentiels. Cette cartographie initiale évite d’oublier des données importantes lors de la configuration.
- Choisissez un outil de sauvegarde adapté à votre infrastructurePrivilégiez les logiciels intégrés à vos équipements (interface NAS, agent cloud du fournisseur choisi) ou des solutions tierces reconnues si nécessaire, en vérifiant leur compatibilité avec vos systèmes.
- Définissez une planification cohérente avec vos contraintesProgrammez les sauvegardes en dehors des heures de forte activité (nuit, week-end) pour limiter l’impact sur les performances, tout en respectant la fréquence nécessaire selon la criticité.
- Configurez la rétention et le versionningDéterminez combien de versions successives conserver (par exemple 7 sauvegardes quotidiennes, 4 hebdomadaires, 12 mensuelles) pour équilibrer protection et espace de stockage.
- Activez les notifications d’erreurConfigurez des alertes par e-mail en cas d’échec de sauvegarde, vous permettant d’intervenir rapidement plutôt que de découvrir le problème des semaines plus tard.
L’automatisation ne garantit cependant rien sans vérification régulière. Le test de restauration constitue la seule preuve réelle qu’une sauvegarde fonctionne effectivement. Trop d’entreprises découvrent au moment critique que leurs copies étaient corrompues, incomplètes, ou techniquement inexploitables. Une procédure de test trimestrielle, même partielle, réduit drastiquement ce risque.
Un test de restauration efficace consiste à sélectionner un échantillon représentatif de fichiers (documents comptables, plans techniques, base de données clients) et à les récupérer effectivement depuis chaque support de sauvegarde — local et cloud. Vérifiez que les fichiers s’ouvrent correctement, que les données sont complètes et à jour, et que la procédure reste réalisable en autonomie par une personne non spécialiste en suivant une documentation claire. Cette dernière dimension importe particulièrement dans les petites structures : en cas de crise, vous devez pouvoir déléguer la restauration sans dépendre d’une compétence technique unique.
La vérification de l’intégrité complète utilement les tests de restauration. Les systèmes professionnels calculent des empreintes numériques (checksums) permettant de détecter toute corruption de fichiers, même silencieuse. La consultation régulière des journaux d’événements (logs) générés par vos outils de sauvegarde révèle les erreurs, avertissements ou fichiers ignorés qui passeraient autrement inaperçus.
Documenter vos procédures de restauration dans un format accessible (document partagé, classeur physique conservé en lieu sûr) transforme vos sauvegardes en véritable outil opérationnel. Cette documentation doit détailler pas à pas comment accéder à chaque support, lancer la restauration, et identifier les fichiers nécessaires, en utilisant un vocabulaire compréhensible par un non-technicien. Elle constitue le socle du Plan de Reprise d’Activité que nous abordons dans la section suivante.
Mettre en place un plan de reprise d’activité efficace
Disposer de sauvegardes fiables ne suffit pas si vous ne savez pas comment les mobiliser efficacement en situation de crise. Le Plan de Reprise d’Activité (PRA) structure votre capacité à restaurer rapidement vos systèmes et données critiques après un incident majeur, transformant vos dispositifs techniques en véritable outil de résilience opérationnelle.
La distinction entre PRA et Plan de Continuité d’Activité (PCA) mérite d’être clarifiée. Le PRA se concentre spécifiquement sur la restauration des systèmes informatiques et des données après un sinistre : comment récupérer vos fichiers, remettre en service vos applications, retrouver un état de fonctionnement technique. Le PCA adopte une perspective plus large, englobant l’ensemble des mesures permettant de maintenir ou reprendre les activités critiques de l’entreprise : locaux de repli, communication de crise, chaînes de décision, gestion des relations clients et fournisseurs. Le PRA constitue donc une composante technique du PCA global.
L’élaboration d’un PRA adapté aux TPE-PME commence par l’identification et la hiérarchisation des données critiques. Tous les fichiers n’ont pas la même importance opérationnelle : la perte d’une semaine de comptabilité paralyse l’activité différemment de la perte d’archives anciennes rarement consultées. Cette hiérarchisation s’exprime à travers deux indicateurs essentiels :
Le RPO (Recovery Point Objective, ou objectif de point de reprise) définit la perte de données maximale acceptable, généralement exprimée en temps. Un RPO de 24 heures signifie que vous acceptez de perdre au maximum une journée de travail, ce qui impose des sauvegardes au moins quotidiennes. Pour des données ultra-critiques, le RPO peut descendre à quelques heures voire moins.
Le RTO (Recovery Time Objective, ou objectif de temps de reprise) fixe le délai maximal acceptable pour restaurer le système concerné. Un RTO de 4 heures impose de pouvoir remettre en service l’application ou les données dans ce laps de temps, ce qui influence directement vos choix techniques (vitesse de restauration, disponibilité des supports, procédures documentées).
Pour une PME du secteur BTP, un calibrage réaliste pourrait être : comptabilité et gestion commerciale avec RPO 24h et RTO 4h (restauration prioritaire depuis le NAS local pour la rapidité), plans techniques et dossiers chantiers avec RPO 48h et RTO 8h, archives administratives avec RPO 1 mois et RTO 48h. Ces objectifs déterminent directement votre stratégie de sauvegarde et vos investissements.
- Cartographiez vos données et systèmes critiquesIdentifiez précisément les applications, bases de données, fichiers et configurations indispensables à votre activité, en les classant par ordre de priorité opérationnelle.
- Définissez vos objectifs RTO et RPO par type de donnéesFixez pour chaque catégorie critique le délai de restauration acceptable et la perte de données maximale tolérée, en tenant compte des contraintes métier réelles.
- Documentez les procédures de restauration par scénarioRédigez pas à pas comment restaurer depuis le NAS local (panne simple), depuis le cloud (sinistre local), et comment reconstruire une infrastructure complète (destruction totale), en langage accessible.
- Désignez les responsables et définissez les seuils de déclenchementIdentifiez qui décide d’activer le PRA, qui exécute les restaurations (avec suppléant en cas d’absence), et à partir de quel niveau de gravité chaque procédure s’applique.
- Testez votre PRA en conditions réellesOrganisez au moins une fois par an un exercice de restauration simulant un scénario réaliste (panne serveur, compromission ransomware), chronométrez les opérations et identifiez les blocages.
- Révisez et mettez à jour régulièrementActualisez votre PRA à chaque évolution significative de votre infrastructure (nouveau logiciel métier, migration cloud, changement de fournisseur) pour maintenir sa pertinence opérationnelle.
La documentation des procédures de restauration constitue le cœur opérationnel de votre PRA. Elle doit couvrir différents scénarios : restauration ponctuelle d’un fichier supprimé par erreur (procédure simple, fréquente), restauration complète du serveur après une panne matérielle (procédure intermédiaire), reconstruction de l’infrastructure après un sinistre détruisant vos locaux (procédure d’urgence maximale). Chaque scénario détaille les étapes précises, les identifiants d’accès nécessaires (stockés en lieu sûr), les contacts des prestataires et fournisseurs, et une estimation réaliste des délais.
Dans une structure de 25 salariés sans service informatique dédié, la désignation des responsables doit tenir compte des compétences disponibles tout en évitant les dépendances critiques. Identifiez au minimum un responsable principal (souvent le dirigeant ou le responsable administratif) et un suppléant capable de prendre le relais. Formez ces personnes aux procédures documentées, et vérifiez qu’elles disposent des accès et moyens nécessaires (identifiants cloud sécurisés, accès physique au local hébergeant le NAS, coordonnées des prestataires).
La révision régulière du PRA garantit qu’il reste aligné avec l’évolution de votre activité. Un changement de logiciel métier, l’ajout de nouveaux collaborateurs générant davantage de données, la migration vers une nouvelle solution cloud ou la modification de vos processus internes peuvent rendre obsolètes certaines procédures. Une revue annuelle formelle, complétée par des mises à jour ponctuelles après chaque changement significatif, maintient l’efficacité de votre dispositif.
Transformer la contrainte technique en avantage compétitif
La sauvegarde des données ne se résume pas à une obligation réglementaire ou à une protection contre les risques. Elle constitue également un facteur de différenciation face à vos concurrents et un élément de confiance pour vos clients. Une PME capable de démontrer la solidité de son dispositif de protection des données rassure ses partenaires commerciaux, particulièrement dans les secteurs sensibles ou lors de réponses à des appels d’offres exigeant des garanties de sécurité.
La mise en œuvre progressive de la règle 3-2-1, même avec des moyens limités, transforme une source d’inquiétude en maîtrise opérationnelle. Vous passez d’une situation de vulnérabilité où la perte de données menace la survie de l’entreprise, à une posture de résilience où un incident, aussi grave soit-il, devient gérable sans compromettre durablement votre activité. Cette transition ne nécessite ni compétences techniques poussées ni budget prohibitif, mais repose sur une approche méthodique combinant diversification des supports, automatisation et tests réguliers.
Les principaux écueils à éviter restent la procrastination (remettre indéfiniment la mise en place effective), la fausse impression de sécurité (disposer de sauvegardes jamais testées), et la croyance qu’une solution unique suffit (cloud seul ou local seul). La règle 3-2-1 simplifie radicalement vos décisions en fournissant un cadre universel, reconnu par les autorités françaises comme la CNIL et l’ANSSI, applicable quel que soit votre secteur d’activité ou votre taille.
La prochaine étape concrète consiste à réaliser un audit rapide de votre situation actuelle : identifiez où se trouvent vos données critiques, évaluez vos dispositifs de sauvegarde existants au regard de la règle 3-2-1, et repérez la composante manquante la plus critique. Pour beaucoup de PME, il s’agit de l’externalisation cloud, facilement activable avec un budget mensuel maîtrisé. Pour d’autres, c’est l’absence totale de tests de restauration qui fragilise un dispositif pourtant déjà en place.
Les ressources disponibles pour approfondir cette démarche incluent les guides pratiques publiés par Cybermalveillance.gouv.fr, spécifiquement adaptés aux TPE-PME françaises, ainsi que les formations gratuites ou accessibles proposées par les chambres de commerce, les fédérations professionnelles sectorielles, ou certains fournisseurs de solutions dans le cadre de leurs services d’accompagnement. Pour approfondir la dimension organisationnelle au-delà de la sauvegarde technique, vous pouvez également consulter des ressources sur les avantages du télétravail en entreprise, qui soulèvent des enjeux connexes de sécurité et d’organisation du travail à distance.
La protection de vos données ne constitue pas une finalité en soi, mais un moyen de garantir la pérennité de votre activité face aux aléas techniques, humains et malveillants. En adoptant une approche méthodique fondée sur la diversification, l’automatisation et la vérification régulière, vous transformez une contrainte technique apparemment complexe en dispositif maîtrisable, adapté à vos moyens et proportionné à vos risques réels. Pour aller plus loin dans l’optimisation de votre organisation de travail sécurisée, découvrez également nos conseils pour être efficace en télétravail, qui abordent les bonnes pratiques de protection des données en environnement distribué.
Si vous souhaitez approfondir les aspects techniques de la diversification des supports de sauvegarde et découvrir des retours d’expérience professionnels supplémentaires, consultez cet article sur les solutions de sauvegarde pour la résilience, qui détaille des configurations avancées adaptées à différents profils d’entreprises.